Комплаєнс і безпека17 сценаріїв
Перевірка контрагентів
Санкції, суди, звʼязки і скоринг з джерелами
Сценарії стенда
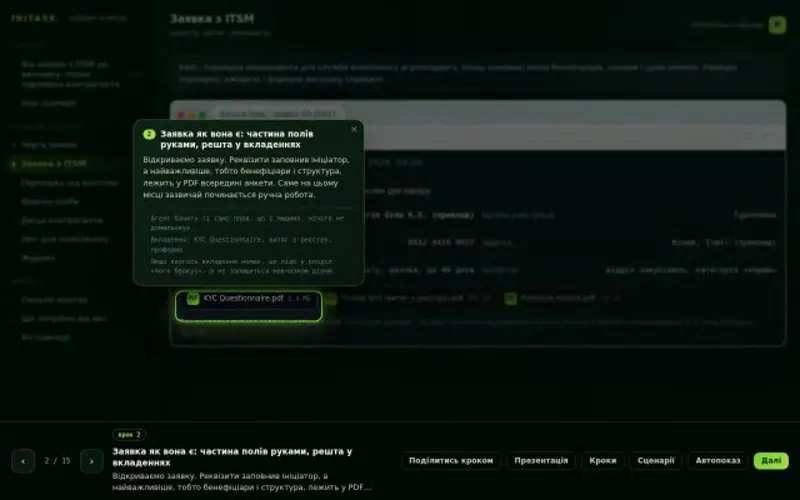
Усі 17 сценаріїв у стенді →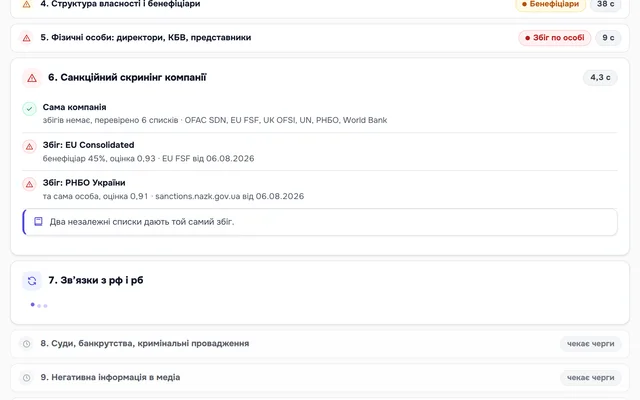 Від заявки з ITSM до висновку: повна перевірка контрагента15 кроків
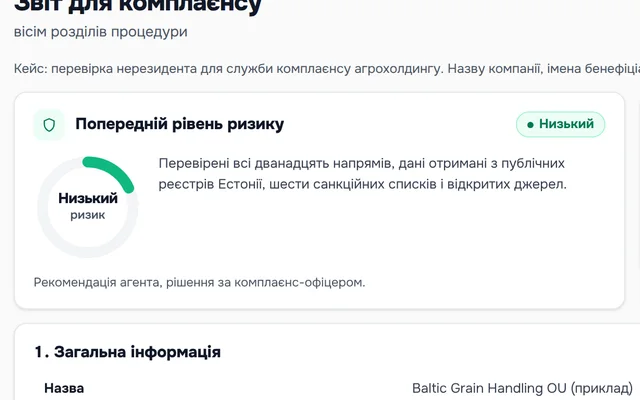 Чистий контрагент: як виглядає низький ризик і чому це не «нічого не знайшли»3 кроки
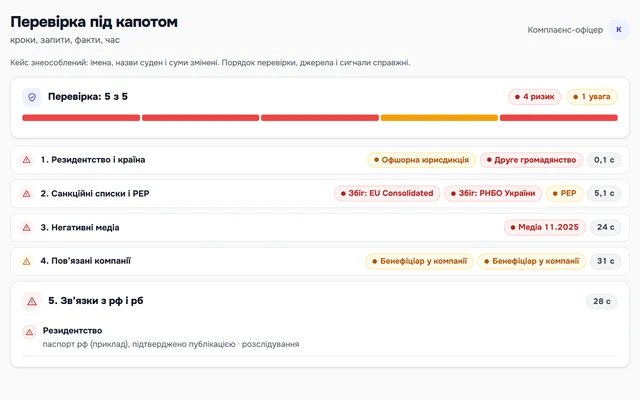 Фізична особа і ФОП: перевірка людини, а не компанії4 кроки
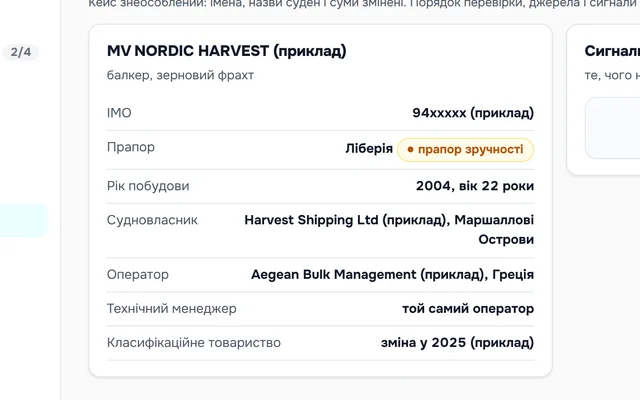 Судно: прапор, заходи в порти рф, відключення AIS, тіньовий флот4 кроки
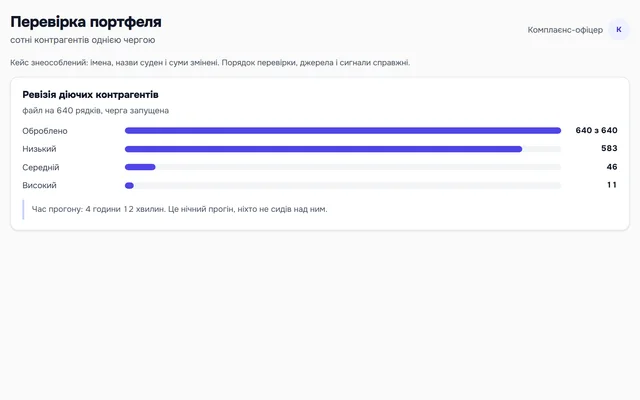 Портфель контрагентів: перевірити всіх, кого вже пустили в роботу2 кроки
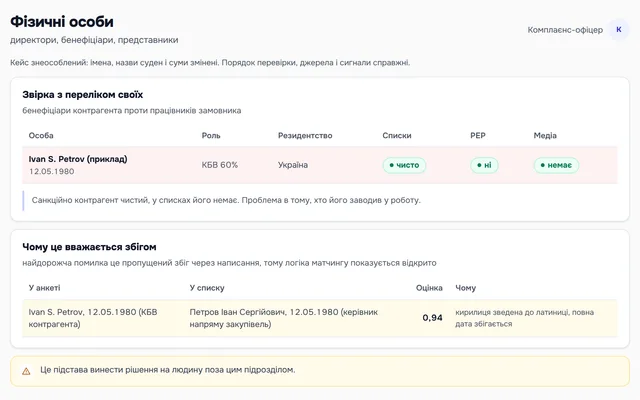 Контрагент, за яким стоїть ваш власний працівник3 кроки
Кому показати
КомплаєнсСлужба безпекиЮридичний департаментЗакупівлі
Як стає вашим
- 1Розбір процесубезкоштовно
- 2Прототип на ваших даних3-5 тижнів
- 3Паралельний місяцьзвірка з людьми
- 4Робочий режимагент у процесі
Такий процес у вас
Дані можна як є: вивантаження, скріни, чернетки.
Суміжні демо
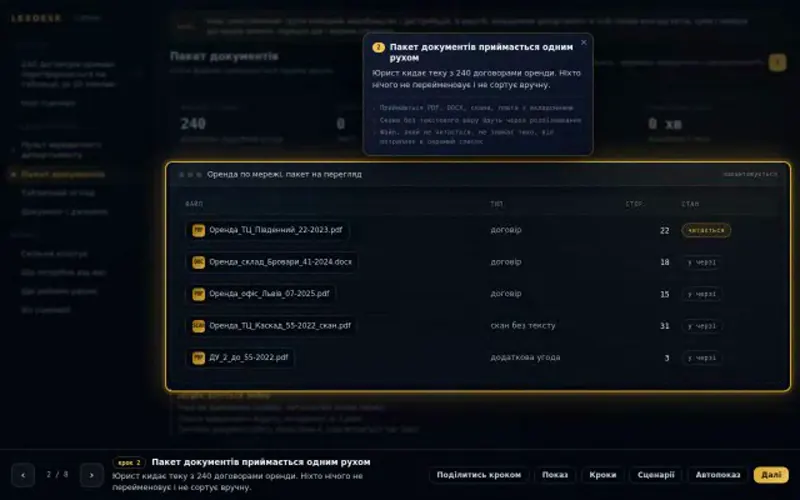
На які питання відповідає демо
- Звідки береться рівень ризику і як його показати аудитору
- Що робить агент, коли по країні немає публічного реєстру
- Чому ініціатор заявки не бачить висновок до перевірки офіцером
Агент збирає досьє по контрагенту з відкритих джерел і рахує рівень ризику детермінованою формулою. Видно кожен крок, кожне джерело і те, як досьє проходить через погодження комплаєнс-офіцера.
Дані на стенді умовні, процес справжній.